
產線安全不能照搬辦公室做法
先了解設備與停機影響
OT 設備可能有長生命週期、特定作業系統與嚴格停機限制。未經評估的主動掃描、更新或重啟都可能影響生產,因此應先盤點設備、協定、供應商與維護窗口,再決定測試方式。
截至本文整理時,NIST SP 800-82 Rev.4 已有初始公開草案;草案不應當成已定稿規範。規劃可參照正式版本及設備商要求,並追蹤更新對現場的影響。
實體隔離與邏輯分區如何選?
需要交換資料,就要承認並管理通道
真正的實體隔離代表沒有直接網路通道;若透過雙網卡電腦轉送資料,就不能宣稱完全隔離。多數智慧製造需要資料交換,可依風險採工業 DMZ、防火牆白名單或高要求場景的單向傳輸設計。
把辦公 IT、產線控制、採集與對外交換分區,限制連線方向與協定。VLAN 只是分段手段,仍需有效的存取控制與管理權限,避免不同區域實際上全面互通。
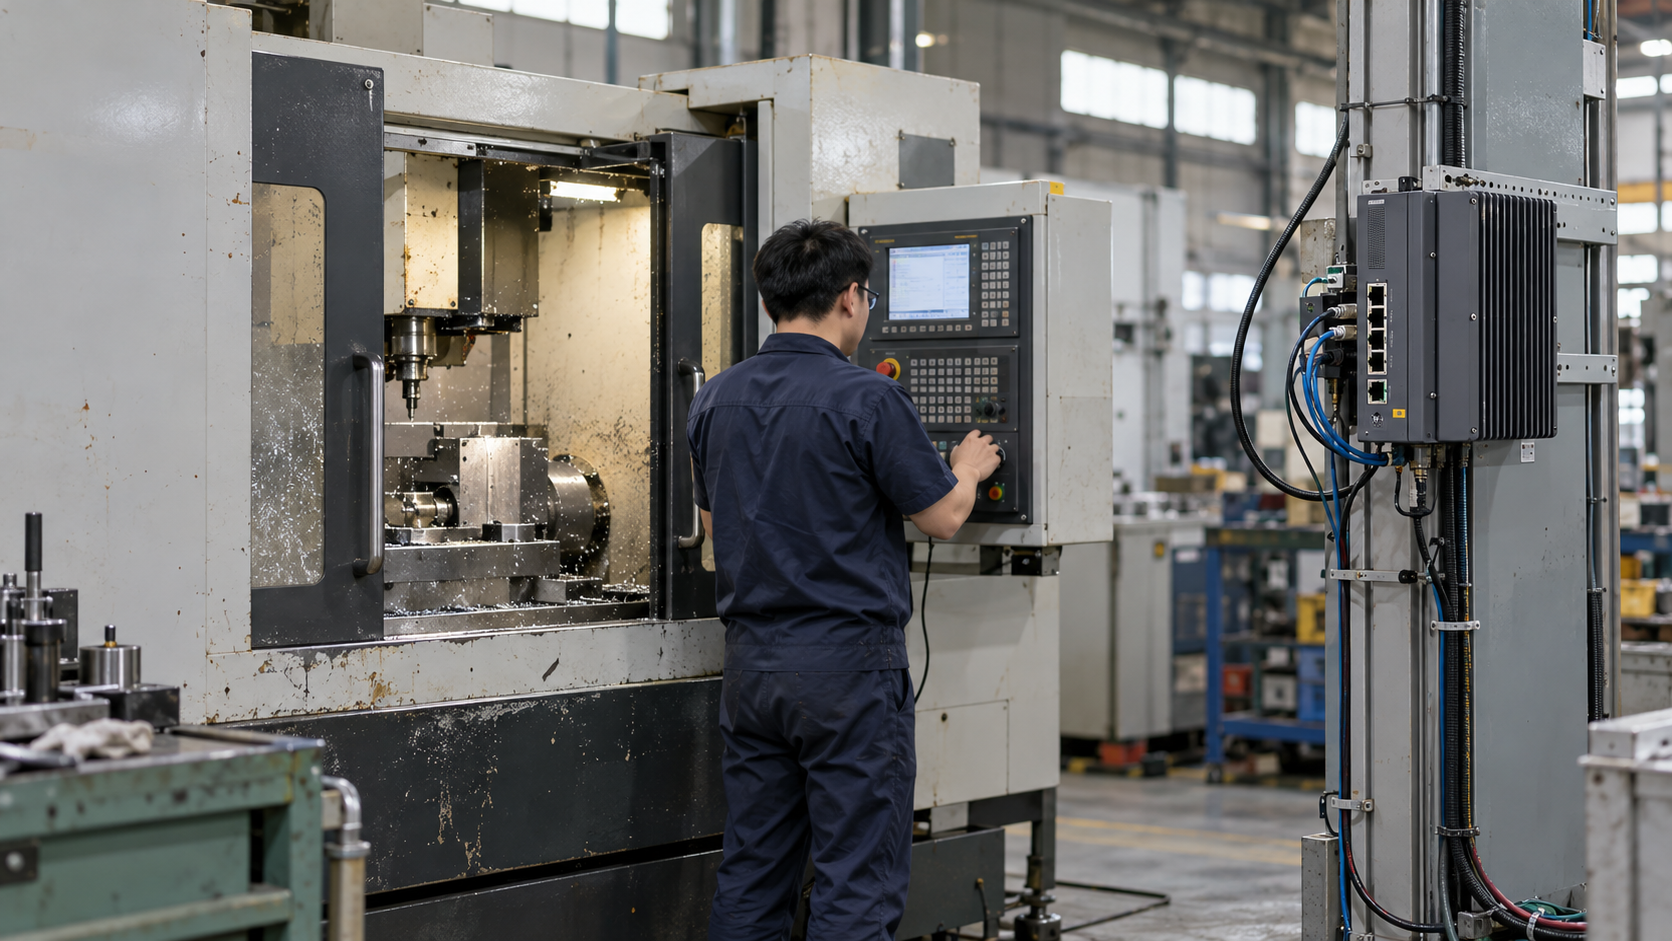
邊緣採集器應以必要讀取為主
資料上傳與設備控制分開授權
依設備能力設定採集頻率、逾時與緩衝,避免輪詢造成機台負擔。若任務只是讀取產量與狀態,就不應同時授予修改控制參數的權限。離線時先保存必要資料,恢復後再處理重送與重複紀錄。
採集器本身需要更新、帳號管理與實體保護。不能因為放在產線內部就保留預設密碼;遠端管理服務與對外連線也要納入盤點。
供應商遠端維護是常見邊界
每次連線都要有目的、時限與紀錄
設備商維護可經跳板或受控通道,採個別帳號、強化驗證與限時授權。維護結束後撤回權限,必要時保留操作紀錄;避免長期開放共用遠端桌面帳密。
更新應先在可行的測試環境或維護窗口驗證,並準備設備設定與復原方式。對無法更新的舊設備,可評估隔離與監控作為補償控制,但要清楚列出殘餘風險。
驗收聚焦生產連續性
連得上,也要能安全斷線與復原
除了採集正確率,測試網路中斷、訊息重送、時間偏移與帳號失效。確認辦公區無法直接操作控制區,採集器故障也不應阻止機台安全運轉。
將資安與生產人員一起納入演練,先在隔離環境驗證,再安排現場窗口。KARWEE 可就機台資料、MES/ERP 介接與權限邊界進行需求梳理,設備控制變更則需與原廠及現場共同確認。
常見問題
使用 VLAN 就等於實體隔離嗎?
不是。VLAN 是邏輯分段,還要搭配存取規則與管理控制。
老機台不能更新就無法連網嗎?
需依風險評估,可考慮受控採集、隔離與監控,但不能保證完全沒有風險。